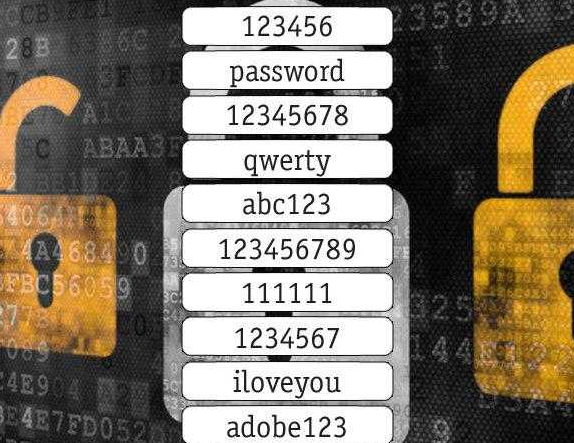
Существует большая вероятность, что хотя бы один из ваших паролей крайне ненадёжен. Исследование компании NordPass, проводимое уже шестой год подряд, показало, что миллионы людей по всему миру продолжают использовать одни и те же простые пароли, такие как «123456», «qwerty» или даже просто «password». Эти пароли лидируют в списке самых популярных, и взломать их можно буквально за доли секунды.
Почему же так происходит? Всё дело в нашей склонности к простоте. Мы выбираем лёгкие пароли, чтобы не забывать их, либо используем одну и ту же комбинацию на всех сайтах, полагаясь на мышечную память. Однако такая привычка делает нас уязвимыми: хакерам не составит труда подобрать простой пароль, а если вы используете его везде, то рискуете потерять доступ ко всем своим учетным записям сразу.
Согласно данным, собранным из даркнета и баз утечек, лидерами по частоте использования остаются следующие пароли:
1. «123456» — используется более 3 миллионов раз.
2. «123456789» — встречается более 1,6 миллионов раз.
3. «password» — до сих пор популярен среди пользователей.
4. «qwerty» — попадает в топ-20 сразу с несколькими вариациями.
5. «dragon» и «monkey» — также часто встречающиеся забавные, но слабые пароли.
Почему эти пароли так опасны? Дело не только в их популярности, но и в их слабости с точки зрения безопасности. Современные программы для взлома паролей используют методы брутфорса и машинного обучения, которые позволяют взламывать такие комбинации менее чем за секунду. Даже пароли вроде «tr0ub4dor&3», которые на первый взгляд кажутся сложными, на деле взламываются за несколько минут.
Не стоит использовать пароли, которые что-то значат для вас. Чем менее очевиден и более случайный пароль, тем сложнее его будет подобрать. Один из эффективных способов — объединить несколько случайных слов, например, «correcthorsebatterystaple», и дополнить их символами и цифрами, чтобы усилить сложность. Такой пароль будет сложен для взлома, но достаточно прост для запоминания.
Однако в мире, где у каждого из нас десятки учетных записей, держать все эти пароли в голове невозможно. Именно поэтому стоит использовать менеджеры паролей, которые не только помогут вам генерировать уникальные и сложные комбинации, но и сохранят их в зашифрованном виде. Так вам останется запомнить всего один надёжный пароль от самого менеджера.
Даже самый сложный пароль не всегда сможет защитить вас. Для дополнительной безопасности всегда активируйте двухфакторную аутентификацию (2FA), особенно через специальные приложения, а не через SMS. Это создаёт дополнительный уровень защиты: даже если ваш пароль будет взломан, злоумышленнику потребуется получить доступ к коду аутентификации на вашем устройстве.
Пароли остаются слабым местом в системе безопасности. Компании, такие как Apple и Google, уже работают над технологией «паролей» (passkeys), которая может заменить традиционные пароли, объединив их с двухфакторной аутентификацией. Пока же нам остаётся соблюдать базовые правила и помнить, что надёжный пароль — это наша первая линия обороны.